Switch
Local
Connecte les équipements du réseau interne.

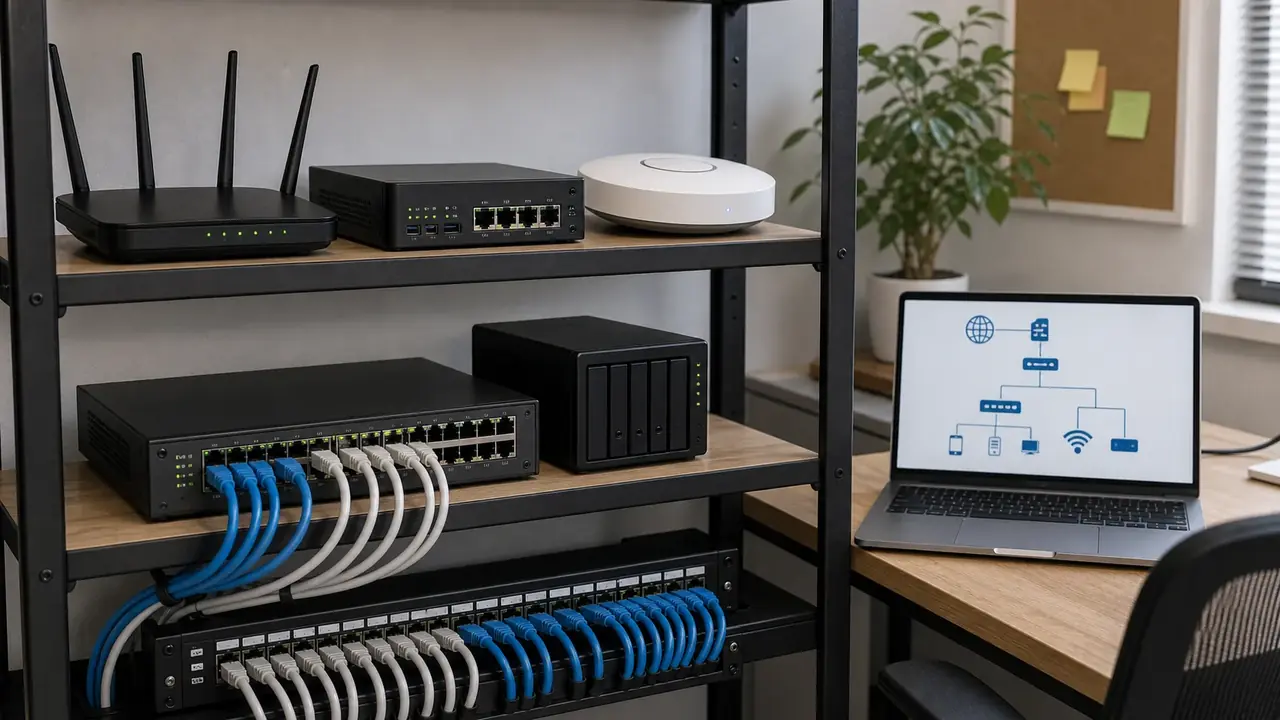
Un réseau informatique n’est pas seulement une box, quelques câbles et du Wi-Fi. C’est un ensemble de composants qui permettent aux appareils de communiquer, d’accéder à Internet, de partager des ressources et de rester protégés lorsque l’activité grandit.
Pour approfondir ce point, consultez réseau Free en panne, qui traite plus précisément de que faire quand le réseau free est en panne.
Dans une PME, comprendre ces éléments évite beaucoup de diagnostics au hasard. Une lenteur peut venir du Wi-Fi, d’un switch saturé, d’un mauvais adressage, d’un câble défectueux, d’un pare-feu mal réglé ou d’un service DNS instable. Sans vision d’ensemble, chaque incident ressemble à une panne mystérieuse.
La bonne approche consiste à lire le réseau comme une chaîne : terminaux, liaisons, équipements d’interconnexion, services réseau, sécurité et supervision. Si un maillon est faible, toute l’expérience utilisateur peut se dégrader.
Les terminaux sont les appareils qui utilisent le réseau : ordinateurs, smartphones, imprimantes, téléphones IP, caméras, caisses, tablettes, NAS, objets connectés ou serveurs. Ils sont souvent vus comme de simples utilisateurs du réseau, mais leur nombre et leur diversité déterminent une grande partie de l’architecture.
Un poste bureautique, une caméra IP et un serveur de fichiers n’ont pas les mêmes besoins. Certains consomment peu de débit, d’autres exigent une connexion stable, une adresse fixe ou une priorité particulière. Les terminaux sensibles doivent parfois être isolés du reste du réseau.
Le premier inventaire à faire est donc très concret : quels appareils sont connectés, où sont-ils placés, par quel moyen, avec quel niveau de criticité ? Cet inventaire donne la base de toute décision réseau et évite de dimensionner l’infrastructure à partir d’impressions.
La liaison transporte les données entre les équipements. Dans un bureau, elle prend surtout deux formes : Ethernet et Wi-Fi. L’Ethernet reste le choix le plus stable pour les postes fixes, serveurs, imprimantes importantes, bornes Wi-Fi et équipements critiques. Le Wi-Fi apporte la mobilité, mais dépend fortement de la couverture, des obstacles et des interférences.
Un réseau lent n’est pas toujours un problème d’abonnement Internet. Un câble endommagé, une prise murale mal raccordée ou une borne Wi-Fi mal placée peut suffire à créer des coupures. Le support physique reste un point de contrôle prioritaire.
La fibre intervient souvent pour relier des locaux, des baies ou des liens plus rapides. Elle est utile lorsque la distance, le débit ou l’immunité aux perturbations électriques deviennent importants.
Le switch distribue les connexions dans le réseau local. Il relie les appareils filaires, apprend où se trouvent les adresses MAC et dirige les échanges vers le bon port. Dans une PME, il devient vite le point central du câblage.
Le routeur relie le réseau local à d’autres réseaux, notamment Internet. Il gère le passage entre plusieurs sous-réseaux et peut porter une partie des règles de routage. La box opérateur joue parfois ce rôle, mais elle montre vite ses limites dans un environnement professionnel.
Pour compléter cette lecture, VPN d’entreprise apporte des repères utiles sur vpn d’entreprise, sécuriser le télétravail sans créer une usine à gaz.
Le pare-feu filtre les flux entrants et sortants selon des règles. Il ne se contente pas de “bloquer les attaques” : il définit ce qui est autorisé entre Internet, le réseau interne, les invités, les serveurs et les équipements sensibles. C’est la frontière de sécurité la plus visible.
Quand un utilisateur dit que “le réseau ne marche plus”, il faut éviter de commencer par l’hypothèse la plus complexe. Le bon réflexe consiste à remonter la chaîne. L’appareil est-il connecté ? Le câble ou le Wi-Fi fonctionne-t-il ? L’adresse IP est-elle correcte ? Le DNS répond-il ? Le routeur sort-il vers Internet ? Le pare-feu bloque-t-il un flux ?
Cette méthode évite les interventions inutiles. Un problème de DNS peut ressembler à une coupure Internet. Une borne Wi-Fi saturée peut faire croire que l’application métier est lente. Un câble négocié en mauvais débit peut pénaliser un poste précis. Le diagnostic gagne en efficacité lorsqu’il suit les couches du réseau.
Pour une PME, cette logique peut être formalisée dans une fiche courte. Elle indique les tests de base, les équipements à vérifier et les personnes à contacter. En cas d’incident, cette fiche réduit la dépendance à une seule personne et accélère le retour au service.
Un dépannage efficace commence par une séparation claire des fonctions.
Local
Connecte les équipements du réseau interne.
Chemin
Fait circuler les paquets entre réseaux.
Filtrage
Autorise ou bloque les flux selon les règles.
Sans fil
Donne un accès radio au réseau local.
Un réseau fonctionne aussi grâce à des services que les utilisateurs ne voient pas. Le DHCP attribue automatiquement une adresse IP aux appareils. Sans lui, chaque poste devrait être configuré à la main. Le DNS traduit les noms en adresses compréhensibles par les machines.
Ces services sont discrets jusqu’au jour où ils tombent. Un DNS mal configuré peut donner l’impression qu’Internet ne fonctionne plus. Un DHCP instable peut empêcher les nouveaux appareils d’obtenir une adresse. L’adressage IP doit donc être simple, documenté et prévisible.
Dans une PME, il est utile de réserver des plages : postes utilisateurs, imprimantes, serveurs, équipements réseau, invités, caméras. Cette organisation facilite le diagnostic et prépare la segmentation.
Beaucoup de petits réseaux commencent avec un seul grand espace où tous les appareils se voient. Cela fonctionne au départ, mais devient risqué lorsque l’entreprise ajoute des invités, des caméras, des objets connectés, des serveurs ou des postes sensibles.
La segmentation consiste à séparer les usages. Les VLAN permettent par exemple d’isoler le Wi-Fi invité, les équipements métiers, les caméras ou l’administration. Le but n’est pas de compliquer pour le plaisir, mais de limiter la propagation d’un incident et de mieux contrôler les accès.
Une segmentation réussie reste lisible. Chaque zone doit avoir une raison, une règle et une documentation. Sinon, elle devient un labyrinthe technique que personne n’ose modifier.
Pour comprendre une panne ou préparer une évolution, vérifiez les composants dans le bon ordre.
Quels terminaux utilisent le réseau et avec quelle criticité ?
Impact décision : Permet de prioriser les besoins.
Ethernet, fibre ou Wi-Fi : où passent réellement les flux ?
Impact décision : Identifie les points faibles physiques.
DHCP, DNS et IP sont-ils stables et documentés ?
Impact décision : Évite les pannes difficiles à lire.
Qui peut communiquer avec quoi ?
Impact décision : Réduit les risques de propagation.
La sécurité réseau ne repose pas uniquement sur un pare-feu. Elle commence par des accès administrateur maîtrisés, des mots de passe changés, des mises à jour appliquées et des équipements non exposés inutilement. Un switch manageable, une borne Wi-Fi ou un NAS mal protégés peuvent devenir des portes d’entrée.
Le Wi-Fi doit être traité avec attention. Un réseau invité séparé évite de donner aux visiteurs un accès au même espace que les postes internes. Les équipements IoT ou caméras gagnent aussi à être isolés, car leur cycle de mise à jour est souvent moins maîtrisé.
Pour approfondir ce point, consultez se connecter au réseau du collège sans, qui traite plus précisément de comment se connecter au réseau du collège sans bloquer ?.
La règle pratique est simple : chaque accès doit avoir une raison claire. Si un flux n’est pas nécessaire, il n’a pas à être ouvert.
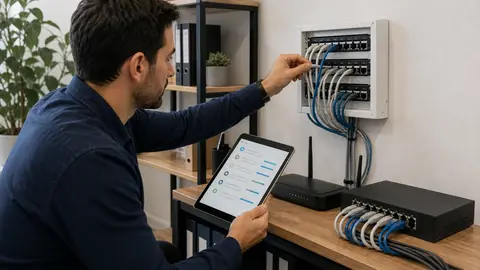
Un réseau non supervisé ne parle qu’au moment où les utilisateurs se plaignent. Une supervision minimale permet de suivre la disponibilité des équipements, l’usage des liens, les erreurs de ports, les alertes Wi-Fi, l’espace des serveurs et parfois les événements de sécurité.
La supervision n’a pas besoin d’être massive. Quelques alertes bien choisies valent mieux qu’un tableau de bord complet que personne ne regarde. L’objectif est de repérer les signaux faibles : lien saturé, borne instable, switch redémarré, serveur DNS lent, sauvegarde qui échoue.
Dans une petite structure, cette visibilité réduit le temps de diagnostic. Elle aide aussi à justifier les investissements : nouveau switch, meilleure couverture Wi-Fi, câblage à reprendre, séparation des invités.
Un réseau sans documentation devient fragile, même si les équipements sont bons. Il faut savoir où se trouvent les switches, quels ports sont utilisés, quelles adresses sont réservées, qui administre les équipements, où sont les sauvegardes de configuration et quelles règles de pare-feu existent.
Cette documentation peut rester simple : schéma, tableau d’adressage, liste des équipements, mots de passe conservés dans un coffre, contacts prestataires, procédure de redémarrage. Elle doit surtout être à jour.
Lorsqu’un incident survient, la documentation évite de dépendre d’une seule personne. Elle transforme le réseau en infrastructure exploitable, pas en bricolage accumulé.
Un réseau évolue rarement en une seule fois. On ajoute une borne Wi-Fi, une imprimante, une caméra, un espace de travail, un serveur ou un lien VPN. Si chaque ajout se fait sans plan, l’infrastructure devient difficile à lire. Le risque n’est pas seulement technique : il touche aussi la sécurité, la maintenance et le temps perdu en dépannage.
Avant d’ajouter un équipement, posez trois questions simples. A-t-il besoin d’un accès au réseau interne ? Doit-il être isolé ? Qui le maintient ? Ces réponses orientent le port à utiliser, la zone réseau, l’adresse IP, les règles de pare-feu et la supervision. Elles évitent de transformer un petit ajout en faiblesse durable.
Prévoir l’évolution, c’est aussi garder de la marge : ports disponibles, baie propre, adressage non saturé, Wi-Fi dimensionné et sauvegarde des configurations. Un réseau bien composé n’est pas figé. Il est suffisamment clair pour accepter les changements futurs.
Un réseau informatique est composé de briques physiques et logiques qui doivent fonctionner ensemble : appareils, câbles, Wi-Fi, switches, routeurs, pare-feu, adressage, DNS, segmentation, sécurité et supervision. La performance vient moins d’un équipement isolé que de la cohérence de l’ensemble.
Pour une PME, la prochaine action consiste à faire l’inventaire réseau : quels équipements existent, à quoi servent-ils, qui les administre et quelles dépendances ne sont pas documentées ? Cette étape simple révèle souvent les premiers gains rapides et les risques cachés. Un réseau clair est plus facile à sécuriser, à dépanner et à faire évoluer.
Pour approfondir ce point, consultez À quoi sert un switch réseau et, qui traite plus précisément de à quoi sert un switch réseau et comment bien le choisir ?.
À lire aussi

Le statut cadre ne se résume pas à un meilleur salaire. Il change souvent l'autonomie, le temps de travail, les responsabilités et les attentes. Voici les points à vérifier avant d'accepter ou de négocier ce statut.

Un certificat TLS mal émis pour un service critique comme 1.1.1.1 ne crée pas automatiquement une attaque, mais il révèle un risque sérieux de confiance et de contrôle.

Installer Windows 11 sur un PC non compatible reste possible dans certains cas, mais ce choix doit être préparé : compatibilité, sauvegarde, support, pilotes et plan de retour arrière.

Les stealer logs ne sont pas une simple fuite de base de données. Voici comment interpréter une alerte Have I Been Pwned, prioriser les comptes touchés et réduire le risque de reprise de compte.

Méthode pragmatique pour bloquer ou encadrer Quick Assist avec Intune sans couper le support utilisateur ni créer d'effet de bord.

Le nouvel Outlook progresse, mais le classique reste encore utile. Voici comment décider, tester et accompagner la transition sans casser les usages métier.